LLMGuard من HACS
كيف يعمل، جزءاً جزءاً
يلتقط وكيل على كل جهاز يعمل بنظام Windows أو macOS أو Linux الطلبات المتجهة إلى خدمات الذكاء الاصطناعي. ويقرر Policy Engine، المثبّت على أجهزتك الخاصة، في كل طلب قبل أن يصل إلى المزوّد. تستعرض هذه الصفحة كل جزء، وما يراه المسؤولون لديك، وما يُسجَّل، وأين تقف حدود LLMGuard من HACS.
- على Windows وmacOS وLinux LLMGuard Endpoint Agent يعثر على الطلبات المتجهة إلى خدمات الذكاء الاصطناعي وينفّذ كل قرار
- على خادمك الخاص LLMGuard Policy Engine يفحص كل طلب وفق قواعدك ويقرر فيه
- تستضيفه HACS LLMGuard Registries تنشر الفهرس الموقّع لخدمات الذكاء الاصطناعي التي يتعرّف عليها الوكلاء
لا يُفحص المحتوى إلا في Policy Engine، لا على الجهاز ولا لدى HACS.
01Endpoint Agent
يفتح الوكيل حركة الذكاء الاصطناعي ويترك كل ما عداها مغلقاً
يعمل الوكيل تحت كل التطبيقات، في طبقة الشبكة لكل جهاز، سواء كان يعمل بنظام Windows أو macOS أو Linux. وعندما يتجه طلب إلى خدمة ذكاء اصطناعي، أياً كان التطبيق الذي أرسله، يسلّمه الوكيل إلى Policy Engine لديك ليقرر فيه، مع أي نص أو لقطات شاشة أو مستندات أو ملفات مرفقة به.
أما كل ما عدا ذلك فيغادر الجهاز تماماً كما كان من قبل.
| من | إلى | ما يفعله الوكيل |
|---|---|---|
| المتصفح | chat.openai.com | خدمة ذكاء اصطناعييُحتجز ويُرسَل لاتخاذ قرار |
| مساعد برمجة في بيئة التطوير | api.mistral.ai | خدمة ذكاء اصطناعييُحتجز ويُرسَل لاتخاذ قرار |
| تطبيق ذكاء اصطناعي لسطح المكتب | copilot.microsoft.com | خدمة ذكاء اصطناعييُحتجز ويُرسَل لاتخاذ قرار |
| وكيل سطر الأوامر | api.openai.com | خدمة ذكاء اصطناعييُحتجز ويُرسَل لاتخاذ قرار |
| برنامج نصي يستخدم SDK | generativelanguage.googleapis.com | خدمة ذكاء اصطناعييُحتجز ويُرسَل لاتخاذ قرار |
| نظام CRM لديك، على السحابة نفسها | crm.your-company | ليست خدمة ذكاء اصطناعييبقى مغلقاً |
| المتصفح | الخدمات المصرفية عبر الإنترنت | ليست خدمة ذكاء اصطناعييبقى مغلقاً |
| برنامج البريد | خادم البريد لديك | ليست خدمة ذكاء اصطناعييبقى مغلقاً |
| الملف المرفق | إلى | ما يفعله الوكيل |
| جدول بيانات .xlsx .xls .csv | chat.openai.com | يُفحص مثل الرسالة |
| مستند .pdf .docx .doc .odt .rtf | copilot.microsoft.com | يُفحص مثل الرسالة |
| عرض تقديمي .pptx .ppt .odp | gemini.google.com | يُفحص مثل الرسالة |
| لقطة شاشة أو صورة .png .jpg | chat.openai.com | يُفحص، بما في ذلك أي كلمات في الصورة |
| صفحة ممسوحة ضوئياً .pdf .tiff | copilot.microsoft.com | يُفحص، بما في ذلك أي كلمات في المسح الضوئي |
| ملف مضغوط .zip | api.mistral.ai | يُفحص كل ما بداخله |
| ملف لا يمكن قراءته محمي بكلمة مرور أو تالف | gemini.google.com | لا يمكن فحصهلا يُرسَل الطلب |
ما يفحصه
الرسالة وكل ملف مرفق بطلب متجه إلى خدمة ذكاء اصطناعي، بما في ذلك الكلمات داخل الصور والمستندات الممسوحة ضوئياً. ويجري الفحص على أجهزتك الخاصة.
أين يتوقف
تبقى عمليات الرفع إلى المواقع الأخرى والبريد الإلكتروني ومشاركات الملفات من اختصاص أدواتك الأخرى.
الاكتشاف فقط
لا يصنّف الوكيل أي شيء. يُفحص المحتوى في Policy Engine لديك، لا على الجهاز أبداً.
- أكثر من 50 خدمة ذكاء اصطناعي
- يتعرّف عليها مباشرة دون أي إعداد. وتصل الخدمات الجديدة عبر تحديث موقّع من سجلات HACS، دون إعادة تثبيت أي شيء.
- والملفات ولقطات الشاشة أيضاً
- كل ما يرافق الطلب، من ملف PDF أو جدول بيانات إلى لقطة شاشة أو صفحة ممسوحة ضوئياً، يُفحص مثل الرسالة. وما لا يمكن فحصه لا يُرسَل.
- لا تغييرات على التطبيقات
- لا SDK، ولا إعدادات خادم وسيط، ولا عمل على المطورين. تعمل الطلبات المسموح بها كما كانت، والطلب المحظور يُخبر الشخص بالسبب بدلاً من أن يترك التطبيق معلّقاً.
02Policy Engine
ما يعمل عليه المسؤولون لديك، شاشة بشاشة
يُثبَّت Policy Engine على خادم في بيئتك، وهناك يُتخذ كل قرار. فهو يقارن كل طلب بما حددته مؤسستك على أنه سري، ويقرر فيه ويحتفظ بسجل له.
ويتولى فريق الأمن أو تقنية المعلومات لديك تشغيله يومياً.
ما الطلبات التي تحتاج إلى قرار مني؟
كل طلب يمرّره الوكيل، مع ما عُثر عليه فيه وكيف تقرر. وكل ما لم يكن المحرك متأكداً منه ينتظر في الأعلى ليوافق عليه أحد أفراد فريقك أو يرفضه، ويُبلَّغ قسم تقنية المعلومات بكل حظر.
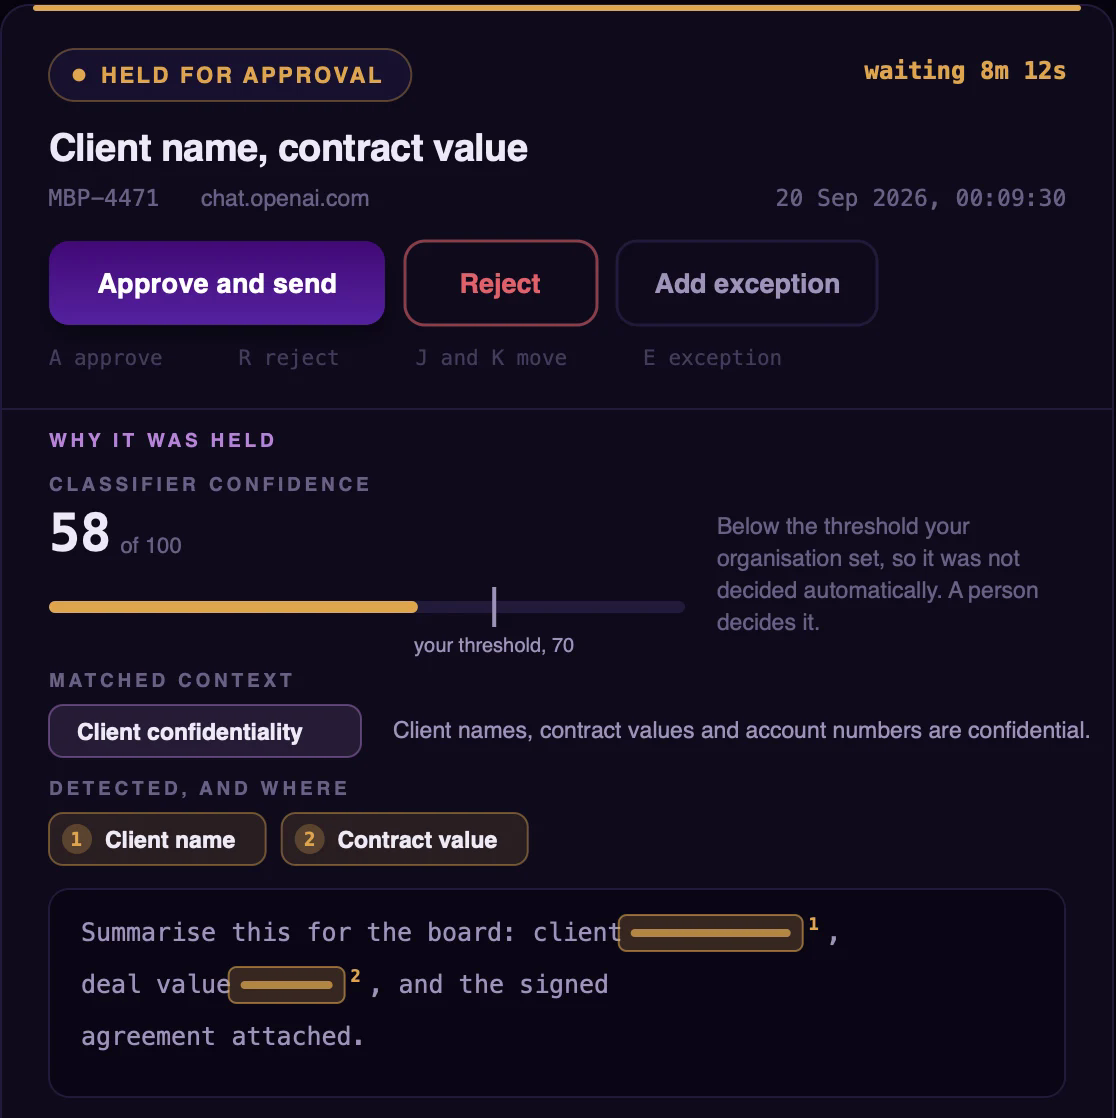
ما الذي تعدّه مؤسستنا سرياً؟
يكتبه فريقك بجمل واضحة: أسماء العملاء وقيم العقود، وأسماء المشاريع الداخلية، والشيفرة المصدرية من المستودعات الداخلية. ويُقارَن كل طلب بهذه البيانات من حيث معناه، لا بالكلمات المفتاحية فقط. وتعرض الشاشة أيضاً عدد المرات التي تجاوز فيها الأشخاص كل بيان، بحيث يمكن تضييق البيان الذي يُتجاوز باستمرار.
أسماء المشاريع الداخلية
يحتاج إلى انتباهالأسماء الرمزية للمشاريع المستخدمة داخلياً سرية.
- المطابقات
- 61
- وافق عليها مراجع
- 57
- مرفوض
- 4
أحدث المطابقات
- لخّص حالة اسم المشروع1 لمجلس الإدارةتمت الموافقة
- أعد صياغة رسالة المورّد هذه بشأن اسم المشروع1تمت الموافقة
- اكتب مسودة ملاحظات الإصدار لـ اسم المشروع1مرفوض
أين ينتهي الاحتجاز ويبدأ الحظر؟
تحدد أنت مدى التأكد المطلوب من المحرك قبل أن يحظر الطلب مباشرة بدلاً من احتجازه لشخص. وتعرض الشاشة ما كان سيفعله إعداد مختلف في الشهر الماضي، فتختار والأرقام أمامك.
حد الثقة
70- اكتُشف شيء
- 260
- محتجز لشخص
- 218
- محظور
- 42
ما الذي اخترنا السماح به؟
إذن دائم لفريق واحد وخدمة ذكاء اصطناعي واحدة ونوع واحد من المحتوى، مثل إرسال فريق التسويق مسودات نصوص الحملات إلى خدمة واحدة. ويعرض كل استثناء حجم الحركة التي يسمح بمرورها وموعد انتهائه. ويمكن أن تتحول الموافقة على طلب محتجز إلى استثناء يشمل الطلبات اللاحقة أيضاً.
نصوص الحملات إلى Gemini
- الفريق
- التسويق، 18 شخصاً
- خدمة ذكاء اصطناعي
- gemini.google.com
- يجوز له إرسال
- مسودات نصوص الحملات، حتى مع اسم عميل1
- الاستخدام
- 412 مرة في 14 يوماً
بدون هذا الاستثناء
41 محتجزاً لشخص 3 محظورةهل كل جهاز محمي؟
يُبلغ كل جهاز عمّا إذا كان محمياً ومحدّثاً وقادراً على الوصول إلى المحرك. وتُدرج الأجهزة المتدهورة أو غير المتصلة أولاً مع السبب، فلا يُؤخذ شيء على الثقة.
FIN-LT-0142
متدهور- وصلت إشارة النبضقبل دقيقتين
- Policy Engine قابل للوصولشبكة الشركة أو VPN
- برنامج تشغيل الشبكة لم يُحمَّل منذ إعادة التشغيلالوكيل لا يرى أي حركة
- فهرس خدمات الذكاء الاصطناعيجُلب في موعده
- هوية الجهازمرتبطة بشريحة الأمان
ماذا حدث، ومن فعله؟
كل قرار، وكل تغيير في السياسة، وكل تسجيل دخول، مع الجهاز وخدمة الذكاء الاصطناعي. ويبقى السجل في بيئتك.
- 09:41وافق على طلب محتجز وأرسلهمسؤول7f3a…c21
- 09:38احتجز طلباً عند ثقة 58Policy Engine2b91…e04
- 09:38مرّر طلباً إلى chat.openai.comFIN-LT-01422b91…e04
- 09:12يتعذر الوصول إلى الوكيلOPS-DT-003151c0…9aa
- 08:57توقف برنامج تشغيل الشبكةFIN-LT-01420de4…71b
- 08:30أنشأ الاستثناء نصوص الحملات إلى Geminiمسؤول9c7e…3f2
- 08:02سجّل الدخولمسؤولa4d8…6b0
شاشات من LLMGuard Policy Engine، معروضة ببيانات نموذجية
03إدارة المخاطر
طلب واحد محظور حدث عابر، أما أسبوع منها من الشخص نفسه فهو نمط
يمكن لـ LLMGuard من HACS أيضاً النظر في كيفية استخدام كل شخص للذكاء الاصطناعي خلال الأيام السبعة الماضية، لا طلباً واحداً في كل مرة فقط. يحصل كل شخص على درجة، ويُنبَّه فريق المخاطر لديك عندما ترتفع الدرجة، ويمكنه التحقق من الأمر دون معرفة هوية الشخص أو ما كتبه.
01درجة لكل شخص
الطلب المحظور الواحد غالباً ما يكون هفوة. أما أن يخالف الشخص نفسه القواعد طوال الأسبوع فأمر مختلف، لذا يحوّل LLMGuard من HACS استخدام كل شخص للذكاء الاصطناعي مؤخراً إلى درجة واحدة يراها فريق المخاطر لديك مبكراً. وتقرر مؤسستك ما الذي يُحتسب، ومن أين يبدأ المستويان المتوسط والمرتفع.
02تنبيهات تتحول إلى حالات
عندما ترتفع الدرجة، يُنبَّه فريق المخاطر لديك. ويُغلق كل تنبيه بوصفه إنذاراً كاذباً أو يُفتح بوصفه حالة تجمع الملاحظات والتنبيهات المرتبطة والنتيجة معاً. وعندما يسأل مدقق أو مدير عمّا حدث، تكون الإجابة مكتوبة بالفعل.
03أنماط، لا أشخاص
يعمل المحللون على النمط تحت اسم عشوائي مثل الشخص 4F2A، ولا يرون أبداً ما كتبه أي أحد. ويتطلب الكشف عن هوية أي شخص موافقة مسؤول، فلا يتحول التحقق من نمط إلى مراقبة شخص.
04متوقف حتى تقرر
تقييم الأشخاص بالدرجات قرار يعود إلى مؤسستك، لا إعداد افتراضي في البرنامج. وتبقى إدارة المخاطر متوقفة حتى يشغّلها الشخص المسؤول عن هذا القرار، ويُسجَّل الاختيار في الحالتين.
04ما يغطيه
يعمل إلى جانب أدوات أمن الأجهزة الطرفية وDLP لديك
يغطي LLMGuard من HACS القناة الوحيدة التي لم تُصمَّم تلك الأدوات لها: ما يرسله موظفوك إلى خدمات الذكاء الاصطناعي. ولا يحاول أن يكون شيئاً آخر، وفيما يلي بالضبط أين يتوقف.
LLMGuard من HACS يقرر في
الطلبات المرسلة إلى خدمات الذكاء الاصطناعي من
- المتصفحات
- مساعدي البرمجة في بيئات التطوير
- تطبيقات الذكاء الاصطناعي لسطح المكتب
- وكلاء سطر الأوامر
- البرامج النصية
- استدعاءات SDK وAPI
متروك لأدواتك الأخرى
لا يراقب LLMGuard من HACS
- البريد الإلكتروني
- خوادم الملفات
- SharePoint وOneDrive
- Gmail الشخصي
- عمليات الرفع العامة في المتصفح
- التهديدات على الجهاز، وهي مهمة أداة أمن الأجهزة الطرفية لديك
حدود يجدر معرفتها
- أجهزة مُدارة
- يعمل الوكيل على أجهزة Windows وmacOS وLinux المُدارة عبر Intune أو ما يماثله.
- يحتاج إلى شبكتك
- تصل الأجهزة إلى Policy Engine عبر شبكتك أو عبر VPN لديك. وعندما يتعذر ذلك، يُطبَّق إعداد الانقطاع الذي اخترته.
- يحتاج إلى خادم
- يعمل Policy Engine على أجهزتك، وفق المتطلبات التي نحددها لك.
05الأمان والخصوصية
تبقى طلباتك في بيئتك، ولا ترى HACS أياً منها
ينتقل محتوى الطلب من الجهاز إلى Policy Engine لديك ولا يذهب إلى أي مكان آخر حتى يُسمح به. ولا يتصل الوكيل بـ HACS إلا للمصادقة وتنزيل التحديثات، ولا يحمل أياً من محتواك.
ولا تتصل HACS بشبكتك من الخارج أبداً.
موظفوك
- لا تُفتح إلا الحركة المتجهة إلى خدمات الذكاء الاصطناعي. أما الحركة المصرفية والصحية والشخصية وكل أنواع الحركة الأخرى فتبقى مغلقة.
- يُبلَّغ من يُحظر طلبه بذلك بلغة واضحة لحظة حدوثه.
- يثبت كل جهاز هويته بنفسه، فلا يمكن لكلمة مرور مسروقة أو قرص منسوخ انتحال صفته.
من يرى ماذا
- بمجرد البت في الطلب، يُختم ما كُتب وأُرفق، حتى على المسؤولين. ويُمنح الوصول حالة بحالة، ويُسجَّل كل وصول.
- لكل مستخدم في لوحة التحكم دور، ولا يرى إلا ما يحتاجه عمله. ولا يمكن لمحللي المخاطر تغيير السياسة.
- عندما يغادر شخص ما، يُعطَّل حسابه بدلاً من حذفه، فيبقى السجل كاملاً.
السجل
- يدخل كل قرار وكل تغيير في السياسة وكل تسجيل دخول في سجل تدقيق يستطيع فريقك الرد منه على أي مدقق.
- يبقى السجل والمطالبات والمستندات في بيئتك، ولا يُرسَل أي منها إلى HACS.
LLMGuard Registries هي الجزء الوحيد الذي تستضيفه HACS. وهي تنشر الفهرس الموقّع لخدمات الذكاء الاصطناعي الذي ينزّله الوكلاء. ولا ينتقل شيء في الاتجاه المعاكس.
06الأسئلة
أسئلة تطرحها فرق الأمن
إذا لم تجد سؤالك هنا، راسلنا بالبريد وسيجيبك أحد أفراد فريقنا.
راسلناconnect@hacsglobal.co
هل يحل محل نظام DLP لدينا؟
لا. يغطي LLMGuard من HACS قناة واحدة، هي ما يرسله موظفوك إلى خدمات الذكاء الاصطناعي، ويعمل إلى جانب أدوات أمن الأجهزة الطرفية وDLP لديك. ولا يراقب البريد الإلكتروني أو خوادم الملفات أو أدوات العمل مثل SharePoint أو OneDrive أو Gmail الشخصي أو عمليات الرفع العامة في المتصفح.
ما الذي تتلقاه HACS منا؟
يتصل الوكيل بـ HACS للمصادقة ولتنزيل ملف إعدادات والفهرس الموقّع لخدمات الذكاء الاصطناعي. ولا تُرسَل إلى HACS أي مستندات أو مطالبات أو سجلات أو بيانات قياس، ولا تتصل HACS بشبكتك من الخارج.
أين تُدرَّب النماذج؟
في موقعك، داخل بيئتك وعلى بياناتك الخاصة، على يد فريق النشر لدينا. وتجري جولات التدريب اللاحقة في الموقع أيضاً. ولا نصف النماذج أو طريقة التدريب علناً.
ماذا يحدث عندما يكون الجهاز خارج الشبكة؟
يحتاج الوكيل إلى الوصول إلى Policy Engine لديك لاتخاذ قرار، عبر شبكتك أو عبر VPN لديك. وعندما يتعذر ذلك، يُطبَّق الإعداد الذي اخترته مسبقاً: إما أن تتوقف حركة الذكاء الاصطناعي مؤقتاً أو تستمر دون قرار.
ماذا يحدث للطلب المحتجز؟
لا يُرسَل. يوافق عليه أحد أفراد فريقك أو يرفضه في Policy Engine، ويُبلَّغ الموظف بالنتيجة. وإذا لم يقرر أحد، لا يخرج الطلب. ويمكن أن تتحول الموافقة إلى سياسة تُطبَّق على الطلبات اللاحقة.
هل يستطيع المسؤولون لدينا قراءة ما أرسله الأشخاص؟
ليس افتراضياً. بمجرد البت في الطلب، يُختم ما كُتب وأُرفق، حتى على المسؤولين. ويُمنح الوصول حالة بحالة، ويُسجَّل كل وصول في سجل التدقيق. ونعرض كيفية عمل ذلك في عرض توضيحي.
ما مدى دقته؟
لا ننشر أرقاماً عن الدقة. فالتقييم في بيئتك هو المكان الذي تحكم فيه عليه، على طلباتك أنت، وكل ما لا يكون المحرك متأكداً منه يُحتجز لشخص بدلاً من البت فيه تلقائياً.
هل ستلاحظ تطبيقاتنا ذلك؟
تعمل الطلبات المسموح بها، بما فيها الردود المتدفقة، كما كانت من قبل. ويتلقى الطلب المحظور رداً مقروءاً يفيد بأنه محظور بموجب السياسة، فلا تتعلق التطبيقات. ولا حاجة إلى SDK أو إعدادات خادم وسيط أو عمل من المطورين.
على أي أجهزة يعمل؟
أجهزة Windows وmacOS وLinux المُدارة عبر نظام لإدارة الأجهزة مثل Microsoft Intune. ونؤكد التفاصيل الخاصة ببيئتك عندما نتفق على الخطة.
كم يستغرق الإعداد؟
يعتمد ذلك على بيئتك. نتفق على الخطة وعلى ما يوفره فريقك قبل تثبيت أي شيء.
كم يكلف؟
لم تُنشر الأسعار بعد. ستحصل مؤسستان مختارتان على تجربة تُعفى فيها من رسوم الإعداد والتقييم لدى HACS. وتتحمل HACS أيضاً تكاليف الإقامة، ويوفّر العميل الأجهزة المطلوبة. وتُناقش أي نفقات أخرى للنشر ويُتفق عليها كتابياً قبل أن نبدأ.
الوصول المبكر
تجارب في الهند والإمارات والمملكة المتحدة
تحصل مؤسسات الوصول المبكر على LLMGuard من HACS مثبّتاً في بيئتها على يد فريقنا، وتقيّمه على طلباتها.
ما ستحتاج إليه
- أجهزة Windows أو macOS أو Linux مُدارة عبر Intune أو ما يماثله
- خادم لـ Policy Engine
- أجهزة تصل إليه عبر شبكتك أو VPN
- مسؤول تقنية معلومات للتثبيت والتنسيق